Lanceur d’alerte sans concession
En cherchant des avis sur Secupress, le dernier né de l’équipe française WP Media qui a créé le très rentable WP Rocket, je suis tombé sur le site de Rémy Durual qui se présente comme « Consultant spécialisé en sécurité des réseaux et systèmes ».
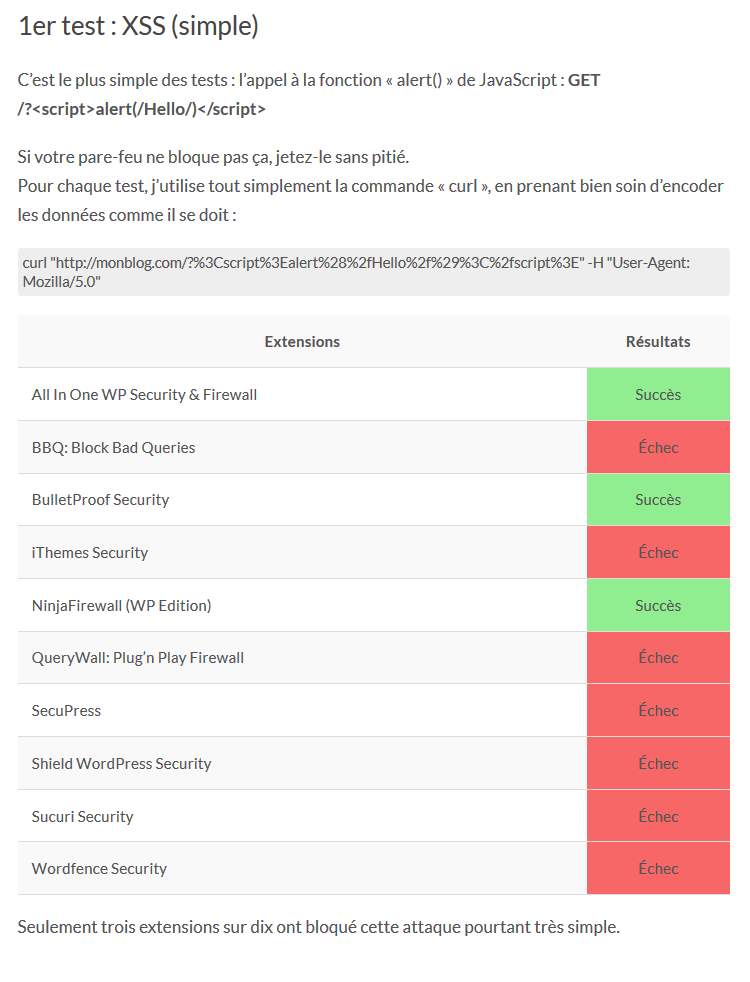
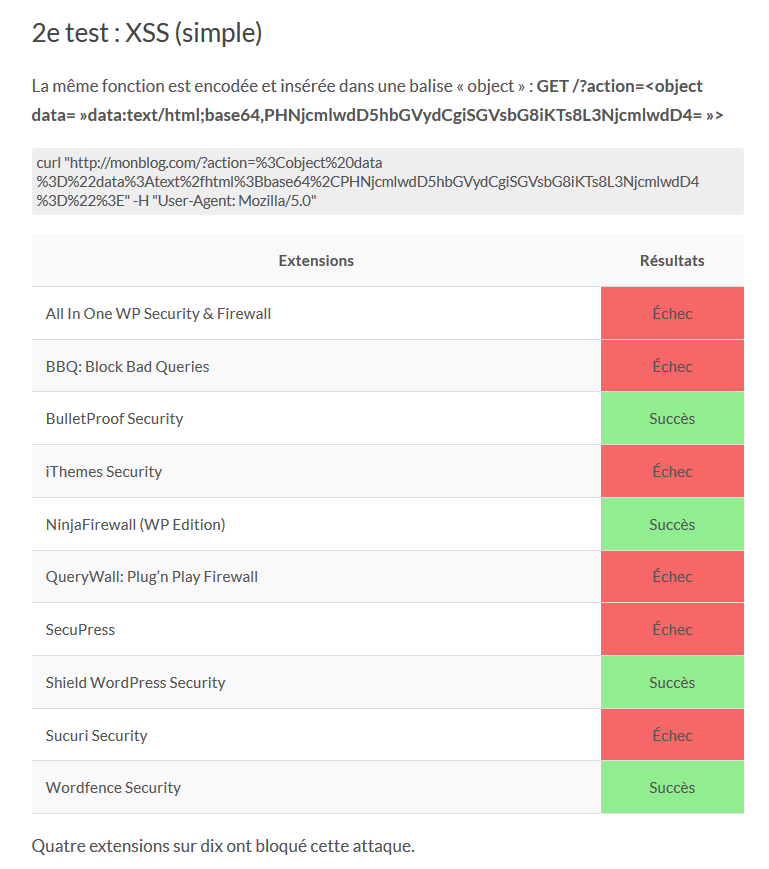
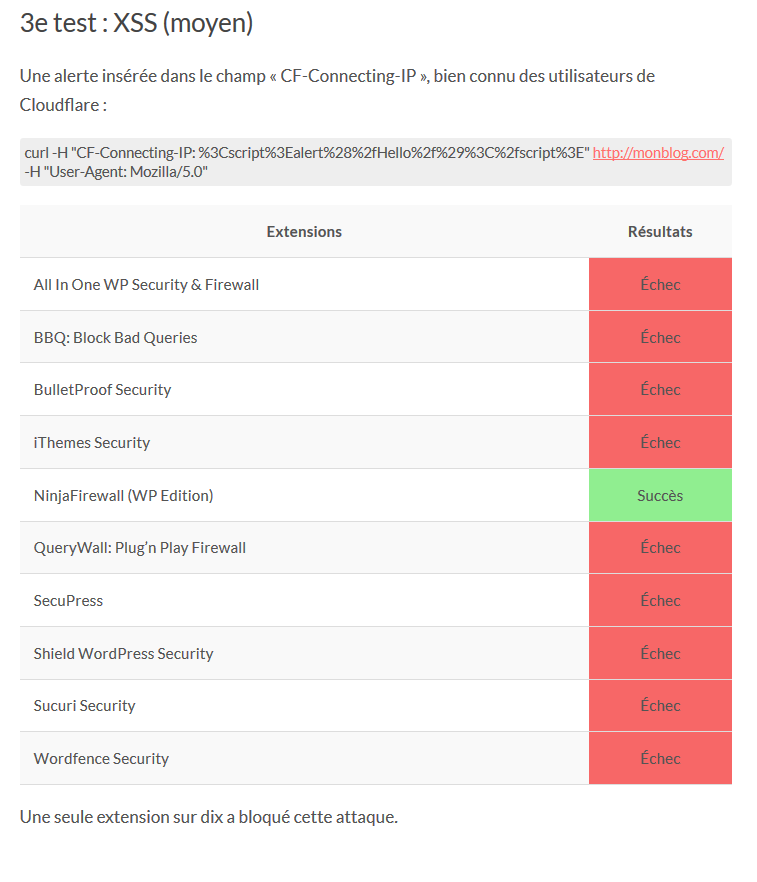
Suite au piratage du WordPress de sa fille, il décide de tester toutes les extensions de sécurité (enfin, celles qui sont vraiment utilisées). Ses tests sont sans appel. Que ce soit Wordfence, ITheme Security ou le petit dernier Secupress, ils sont tous déficients face à des attaques basiques – sauf un.
La vérité vraie
Je suis toujours perplexe quand je lis que WordPress est une passoire niveau sécurité puisque, si c’était le cas, plus de la moitié des sites tournants sous WordPress seraient piratés. En réalité, le moteur est mis à jour automatiquement dès que des failles sont découvertes (au grand désespoir de certains utilisateurs). Les vraies faiblesses du moteur CMS se situent au niveau des thèmes et extensions qui ne bénéficient pas toujours de l’expertise nécessaire.
Les sites WordPress sont aussi la cible de nombreuses attaques force brute qui sniffent les éventuelles faiblesses de votre installation (ça peut aller jusqu’à des failles au niveau de votre hébergement) et cherchent à deviner vos identifiants et mots de passe. D’où l’existence d’extensions chargées de bloquer ce genre de comportement et, par là même, de soulager votre WordPress.
Les tests de Rémy Durual partent donc sur un étrange postulat. En cherchant à démontrer que les extensions de sécurité ne font pas leur boulot, il donne à penser que WordPress serait lui-même faible. Or il ne dit rien du tout sur l’efficacité de ses attaques sur une installation WordPress basique.
Ma méthodologie à moi
Puisque je n’y connais que pouic à ces problèmes de sécurité, j’ai essayé d’en savoir plus sur la philosophie des tests et son auteur. J’ai essayé de le contacter via son formulaire et les commentaires. Je n’ai pas eu de réponse dans le premier cas et les commentaires semblent systématiquement supprimés dans le second. Impossible donc de savoir s’il avait contacté les développeurs des extensions en question pour leur faire part de ses conclusions, le comportement attendu d’un codeur responsable dans ce genre de cas de figure. De plus, impossible de trouver la moindre trace claire sur le Web d’un Rémy Durual spécialiste en sécurité informatique.
Enfin, les programmeurs incriminés sont aussi pour la plupart des spécialistes de la sécurité et j’ai un peu de mal à croire qu’ils aient négligés des attaques basiques.
Et le gagnant est
Seul Ninja Firewall passe les tests mais sa philosophie est très différente de ses concurrents. C’est un pare-feu générique qui est en grande partie indépendant de WordPress et cela pourrait expliquer la différence dans les résultats.
Quoiqu’il en soit, si vous avez des compétences en la matière et des commentaires constructifs à faire, je me ferai un plaisir de compléter cet article.
Retrouvez l’article original et l’ensemble des tests ici https://remydurual.wordpress.com/2016/11/08/comparatifs-extensions-de-securite-pour-wordpress/.
Quelques heures après la publication de mon article, Rémy Durual retirait son texte en se plaignant des réactions de la communauté WordPress. Une réaction plutôt étonnante puisque si ses tests ont la moindre validité, il aurait pu les défendre avec le soutien de l’ensemble des spécialistes de la sécurité. J’espère que j’aurais des commentaires éclaircissants.


